ai修图泄露面容:人脸数据的特殊性
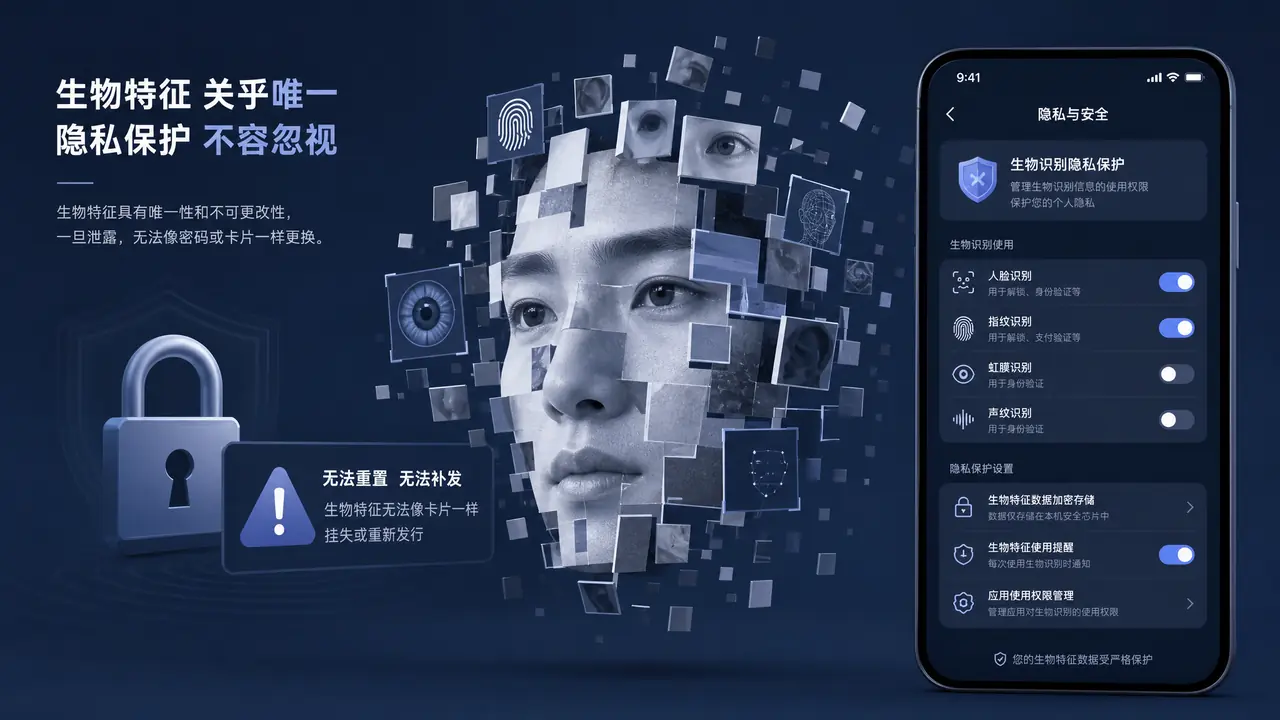
先讲为什么是脸:密码泄露可以改,脸泄露改不了。所以修图之前,先想清楚这张脸会被谁留多久。
ai修图泄露面容这件事,和普通照片外流的性质完全不一样。密码丢了能重置,银行卡挂失能补办,脸只有一张,一旦被采集成特征数据,就永远收不回来。上个月我在整理手机相册时发现,云服务早就把我两万多张照片自动做了人脸聚类,还贴心地问我"要不要给这位家人建一个回忆合集"——那一刻我才意识到,我的脸早就被翻了个底朝天,而我从来没点过同意。
脸为什么是最难补救的那类数据
生物特征无法重置,一旦进入数据库就等于终身有效。这正是人脸区别于一切账号信息的根本。别的凭证泄露,损失是阶段性的;人脸被采集,风险是终身制的。
我把这事想了很久。手机号换过三个,邮箱更是年年换,但脸不行。有人会说"我的脸又不是机密,天天在大街上走"。这话乍听有理,其实偷换了概念——大街上的人看到的是你的脸,记不住也存不下;而系统采集的是可计算的特征向量,几毫秒就能和几十亿张脸对上号。前者是偶遇,后者是建档。
更麻烦的是脸的关联能力。别的泄露数据是孤立的,比如一张截断了姓氏的快递单;人脸却能自动串联起你的所有照片,不同平台、不同年份、不同场合,算法一聚类,一个完整的行为画像就出来了。我自己翻了一下那次聚类结果,它把我六年里和家人的合影、聚餐、旅行全串在了一起,连我都没发现自己某年某个饭局拍过那么多张。数据比我更了解我自己,这话说出来不夸张。
被拼凑成素材,比单张泄露更糟
几张普通照片就够算法拼出一段以假乱真的动态视频。单看每张图都无害,凑在一起就成了原料。这是人脸泄露最常见的二次伤害路径。
我之前测试过一些修图和生成工具,印象里只要给几张不同角度的清晰正脸,工具就能补全其余角度,做出会眨眼、会转头的画面。当时我用的还是自己的照片,做完心里反倒发毛:如果这几张是从别人朋友圈顺来的呢?不需要什么专业技术门槛,会点上传按钮就行。
所以说脸的泄露不是"多一张照片"的问题。三张旅游照、一段几秒的视频、一次活动抓拍,单看都平平无奇,聚合起来就是一份完整的面部素材库。这也是为什么我一直提醒身边人:发别人照片之前想想对方是否乐意,上传的图到底去了哪这个问题,拍别人的时候同样要问一遍。
哪些日常操作,其实等于授权留存
开一次人脸分组、授权一次相册、用一次在线换脸滤镜,都是明确的留存动作。只是授权界面太小,你未必注意到了。
回头盘我的那次"发现",源头就是我自己。当时某云服务的免费空间快满了,为了腾地方我开了自动备份,备份协议里夹了一句"为提升体验将进行智能分类",我没看就点了同意。智能分类=人脸聚类,这条等式是我两个月后才反应过来的。类似的高频场景还有不少:活动拍照领礼品、门店的互动大屏、需要露脸验证的抽奖,都属于当场交脸。
修图这条链路也要算进去。很多在线修图和一键换妆功能,背后是人脸关键点检测,每用一次,你的脸就被分析一次。至于分析结果存多久、用在哪儿,条款里未必写得明白,写得明白你也未必看得懂。我现在的习惯是分场景:纯风景随手修,家庭相册修图讲究分寸,涉及人脸的修饰尽量在本地工具里完成,不联网。
技术选型上没必要一步到位,各家修图入口的处理方式差别不小,挑本地化的那类用就够日常了。
减少暴露,我做了这五件事
关掉人脸分组云同步、收紧相册授权、发图前降清晰度,三步能挡掉大部分暴露。做法都不难,一次性设置完基本不用再管。
逐条说。第一,关掉相册云服务里的"智能分类/人脸聚类/回忆合集"开关,各家叫法不同,但入口都在设置里,我挨个翻了一遍,全关了。第二,把相册App的权限从"所有照片"改成"仅选中的照片",虽然每次多两步,但换来的是可控。第三,公开平台发图先过一遍:能裁掉脸就裁,不能裁就贴纸遮挡,转发他人的图更要先问一句。第四,孩子的脸从严管理,学校活动照、正脸特写一律不发公开平台。第五,收到要求露脸验证的链接,先确认对方是不是官方渠道,宁可麻烦一步。
还有一条送给爱玩AI修图的人:拿别人的脸当素材去生成、换脸、做表情包,哪怕只是图一乐,也可能踩到肖像权的线,认真一点的场景还涉及冒充风险。我的边界很清楚——自己的脸自己拿主意,别人的脸连传都别传。
花一下午把这些开关关完,说实话有点累。但想到那张"收不回的脸",我觉得这下午花得值。设置是死的,习惯是活的,改完之后隔几个月回头检查一遍,比什么都管用。
回到开头那个问题:为什么单独把脸拎出来讲。因为它是唯一无法挂失、无法注销、还能自动串联一切数据的特征。ai修图泄露面容不是吓唬人的说法,而是一条真实存在的暴露链路——从随手开的一次云同步,到一次没细看的授权,脸就在这些小动作里被留了下来。先花十分钟翻一遍手机的相册和云服务设置,再谈修图,顺序别反了。
常见问题
戴口罩、侧脸的照片也算泄露人脸数据吗?
算。现代算法在遮挡和侧角度下依然能完成特征比对,口鼻被挡住不影响眼周区域和轮廓特征的提取。所以"只露了半张脸"并不能当安全垫,处理思路和不遮挡时一样。
已经开了人脸分组,之前聚类的数据能删干净吗?
能做的是尽量删。先在云服务设置里找到人脸分组或回忆功能,逐个删除已建的聚类,再关闭对应开关,最后检查备份里的历史照片是否需要一并清掉。至于服务商服务器上是否还有残留副本,普通用户没法核实,这正是把关要前置的原因。
用AI修图工具修自己的脸,也算暴露吗?
取决于处理方式。纯本地工具不上传,风险很低;在线工具需要把图传到服务器做人脸检测,等于多留了一份副本。我的做法是涉及人脸的精细修图走本地,随手调色滤镜类的才用在线。
孩子的照片想发朋友圈留念,怎么处理脸比较稳妥?
能不露就不露,实在想发可以侧角度、背影或遮挡后发,同时把可见范围收到熟人分组,关掉允许陌生人转发的选项。孩子没有表态能力,这份谨慎本来就该由大人替他做。
人脸数据被拿去训练模型,我能不同意吗?
事前可以在授权环节说不——不开对应功能、不点同意协议。事后追认则很难,很多条款里写了"用于服务改进"这类宽泛措辞,点同意即视为授权。这也是为什么每次点同意之前,值得把协议里和数据相关的句子挑出来读一遍。